Van losse phishingtwijfel naar meetbaar meldgedrag.
Een phishingcheck helpt op het moment dat iemand twijfelt over een link, e-mail of SMS. Voor organisaties is er een tweede vraag: hoe voorkom je dat medewerkers pas leren op het moment dat het al misgaat? Met een veilige oefencampagne test je herkenning, meldgedrag en opvolging zonder echte schade te veroorzaken.
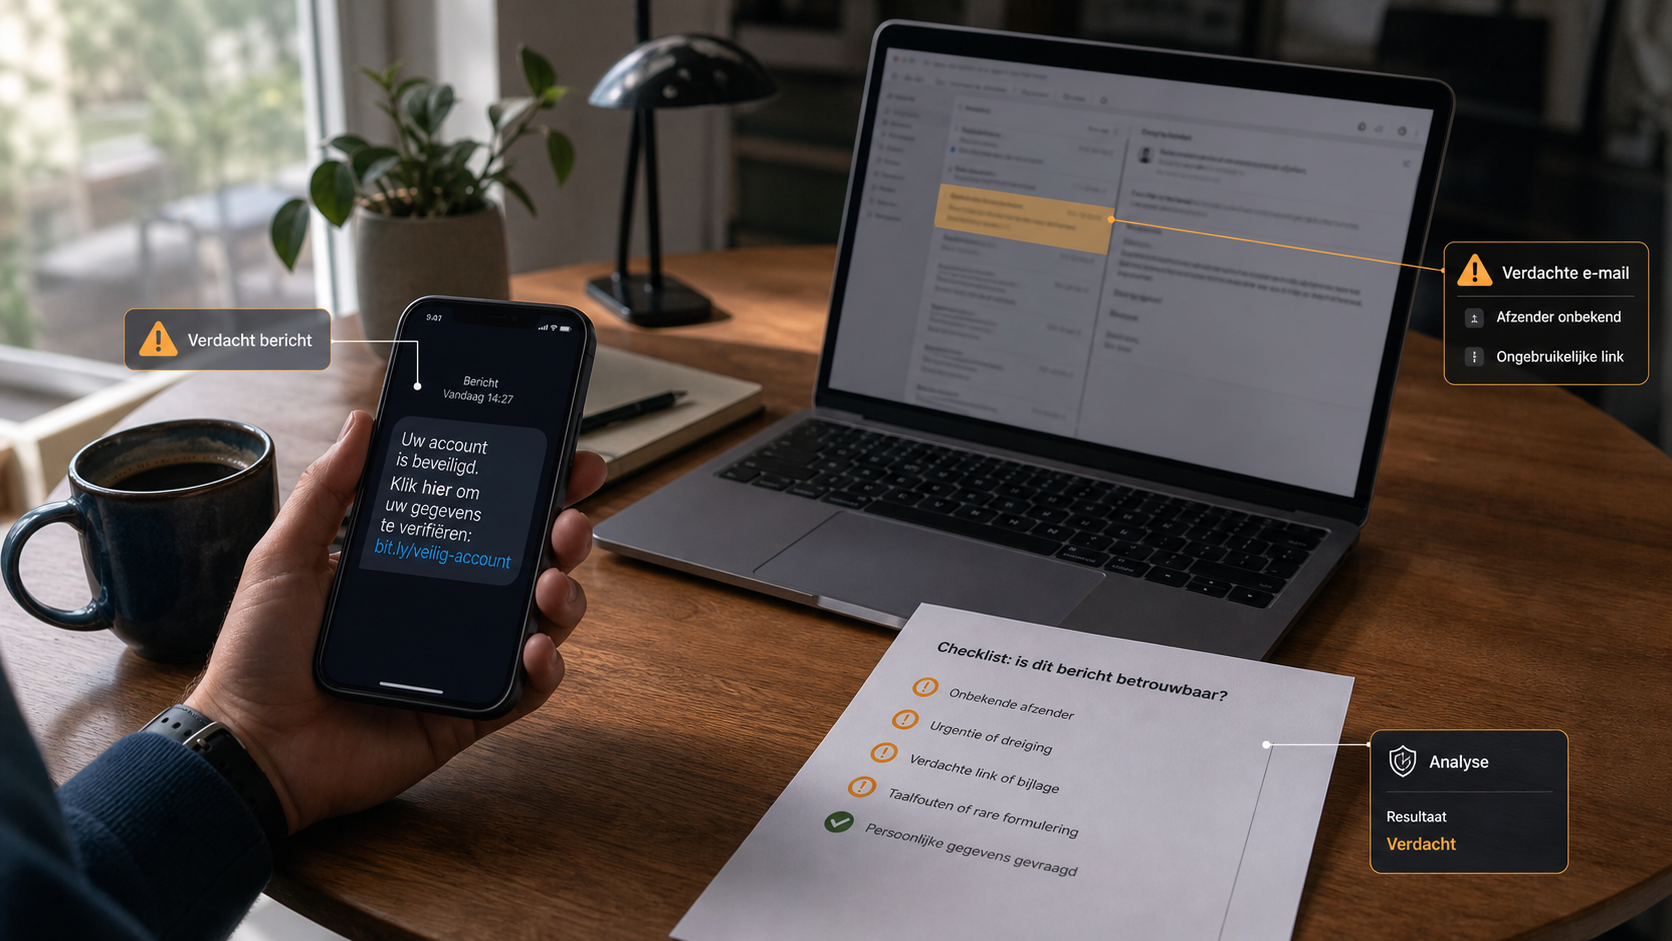
Op deze pagina leggen we uit wanneer een phishing simulatie zinvol is, wat je vooraf moet regelen en hoe je voorkomt dat de oefening voelt als een valstrik. Zoek je een platform dat simulaties, awareness training en rapportage combineert, bekijk dan Phishing simulaties bij PhishWise.
Welke aanpak past bij welk doel?
| Doel | Beste aanpak | Wat je meet | Let op |
|---|---|---|---|
| Bewustwording starten | Korte nulmeting met duidelijke uitleg achteraf | Openratio, klikratio, eerste meldingen | Maak de oefening niet te zwaar in de eerste ronde. |
| Meldproces testen | Scenario met herkenbare meldroute of meldknop | Meldratio en tijd tot eerste melding | IT of security moet weten hoe meldingen worden opgevolgd. |
| Compliance onderbouwen | Periodieke campagnes met managementrapportage | Trend per ronde, afdeling en scenario | Rapporteer zorgvuldig en vermijd onnodige persoonslijsten. |
| Gericht trainen | Scenario’s rond pakketfraude, Microsoft 365, HR of facturen | Welke signalen worden gemist | Koppel altijd korte uitleg aan de uitkomst. |
Kies één oefendoel
Bepaal of je vooral bewustwording, meldgedrag, rapportage of opvolging wilt verbeteren. Eén helder doel maakt de campagne eerlijker en bruikbaarder.
Gebruik herkenbare scenario’s
Denk aan een pakketmelding, gedeeld document, valse factuur, HR-update of accountwaarschuwing. Realistisch is goed, persoonlijk kwetsend niet.
Maak melden makkelijk
Een medewerker die klikt maar snel meldt, helpt de organisatie reageren. Meet daarom niet alleen klikken, maar vooral ook melden.
Train direct na afloop
Laat zien welke signalen zichtbaar waren en wat de veilige vervolgstap is. Korte uitleg werkt beter dan een lange algemene training.
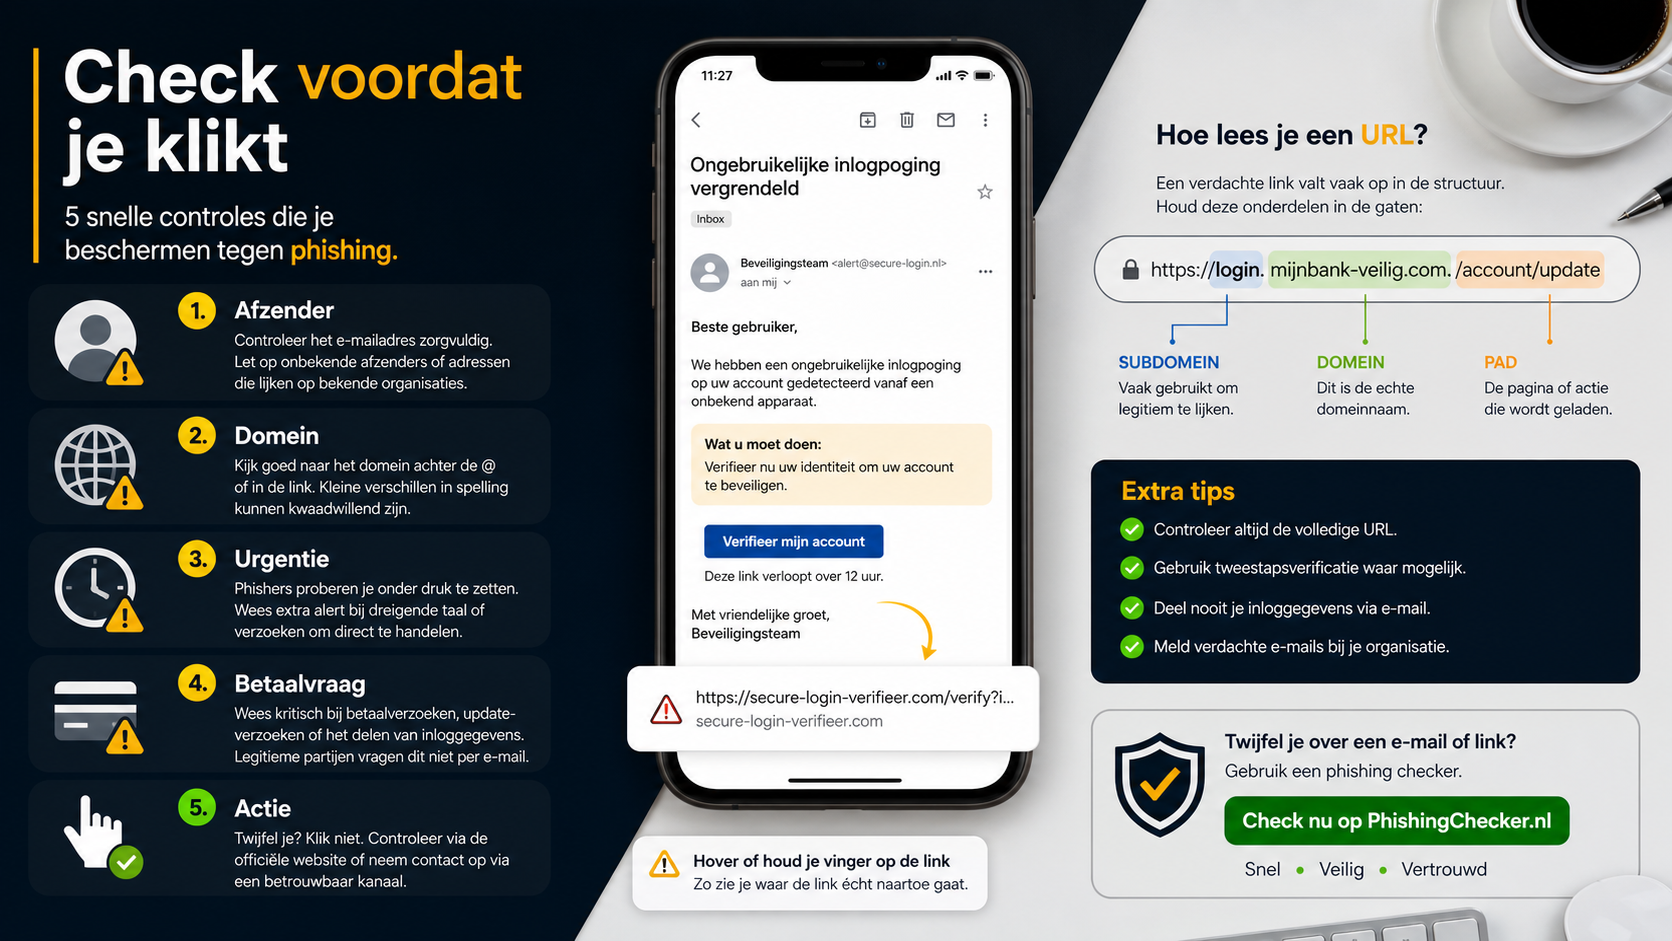
Gebruik simulaties naast dagelijkse hulpmiddelen.
Een campagne is geen vervanging voor een duidelijke meldroute. Medewerkers moeten ook buiten een oefening weten wat ze doen met een verdachte link, mail of SMS. Verwijs bij twijfel naar veilige controlemethoden, zoals onze verdachte-link-check, de pagina phishingmail controleren en het noodplan na klikken.
Wat meet je tijdens een phishing simulatie?
Meet liever een paar duidelijke signalen dan een lange lijst cijfers zonder actie. Deze vier cijfers zijn meestal genoeg om gericht te verbeteren.
Wel doen
- Communiceer dat jullie oefenen met digitale veiligheid.
- Geef na klikken meteen korte uitleg.
- Maak melden belangrijker dan afrekenen.
- Gebruik resultaten om training praktischer te maken.
Niet doen
- Medewerkers publiek rangschikken op fouten.
- Extreem persoonlijke of stressvolle scenario’s gebruiken.
- Alleen klikken meten en meldgedrag negeren.
- Een campagne draaien zonder opvolging.
De beste simulatie maakt de volgende echte melding sneller.
Gebruik simulaties als onderdeel van een breder programma: oefenen, melden, uitleggen en verbeteren. Zo wordt phishingweerbaarheid een routine in plaats van een jaarlijkse test.