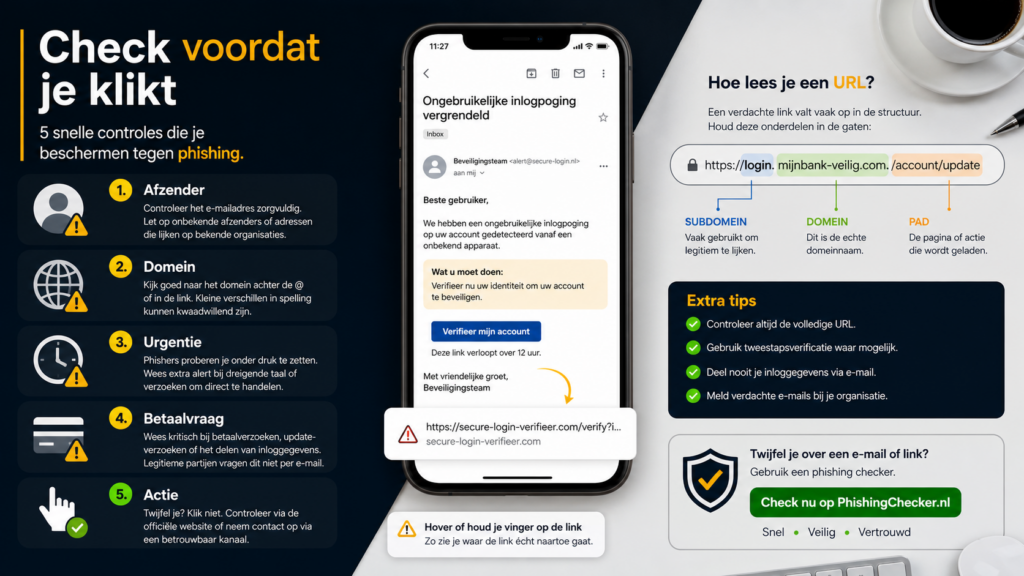
Phishing in klantenservice: verdachte supportmails en nepbestelvragen herkennen
Supportteams krijgen veel links, ordernummers, bijlagen en klantvragen binnen. Juist die druk maakt nepverzoeken geloofwaardig. Deze gids helpt je rustig bepalen wat je controleert voordat je klikt, uploadt, betaalt of gegevens deelt.
Phishing gaat zelden over één rare link. Het gaat meestal over timing, vertrouwen en een logische situatie. Je zoekt een tool, krijgt een aanbieding, verwacht een bestelling, vraagt een offerte aan of deelt een creatief bestand. Precies op dat moment voelt een bericht vaak normaal genoeg om door te klikken.
Bij klantenservice- en CRM-software voor e-commerce draait de context om supportteams en webshops. Dat maakt het een goede aanleiding om breder te kijken naar digitale veiligheid: welke route is echt, welke vraag hoort bij de situatie en wanneer moet je stoppen? Wie zich daarop traint, herkent phishing eerder zonder elk bericht meteen als gevaarlijk te behandelen.
Waarom deze situatie gevoelig is voor phishing
Supportteams krijgen veel links, ordernummers, bijlagen en klantvragen binnen. Juist die druk maakt nepverzoeken geloofwaardig. Aanvallers gebruiken zulke momenten omdat ze niet vanaf nul hoeven te overtuigen. De bezoeker heeft al een doel: iets maken, bestellen, controleren, downloaden, plannen of betalen. Daardoor wordt de drempel lager om een link te openen of een formulier in te vullen.
De fout is niet dat iemand interesse toont. De fout ontstaat wanneer het binnengekomen bericht de route bepaalt. Een echte organisatie kan meestal wachten tot jij zelf de officiële website opent, de afzender controleert of een tweede kanaal gebruikt. Dat principe geldt voor webshops, creatieve tools, zakelijke software, renovatieoffertes, supportvragen en trainingen.
Mini-check: past dit bij de echte route?
Vink aan wat klopt voor het bericht of de pagina die je ziet.
Een veilige controle in drie stappen
| Stap | Wat je controleert | Waarom het helpt |
|---|---|---|
| 1. Route | Open de website of app zelf, niet via het bericht. | Zo haal je de macht weg bij de verdachte link. |
| 2. Domein | Lees het hoofddomein vlak voor de extensie. | Merknamen links in de URL kunnen misleiden. |
| 3. Actie | Vraag jezelf af of login, betaling, download of upload logisch is. | Phishing vraagt bijna altijd om een gevoelige volgende stap. |
Voor phishing in klantenservice en nepbestelvragen herkennen kun je dezelfde denkroute gebruiken. Kijk eerst naar het kanaal, daarna naar het hoofddomein en pas daarna naar de inhoud. Als een pagina of bericht je meteen naar betaling, inloggen of uploaden duwt, is dat een reden om te vertragen.
Waar de natuurlijke link zit
Soms wil je juist naar het echte project toe, bijvoorbeeld omdat je een creatieve tool, zakelijke oplossing, webshop of kennisbank zoekt. Gebruik dan de officiële route en niet een losse advertentie of doorgestuurde link. Voor dit onderwerp past veilige klantenservice-workflows als voorbeeld van een project waarbij context, doel en veilige route belangrijk zijn.
Let op: de aanwezigheid van een link in een gids is geen garantie dat elk bericht over dat merk echt is. Phishing kan namen namaken. Controleer dus altijd of het domein, de pagina en de gevraagde actie kloppen met wat je zelf verwachtte te doen.
Wat je beter niet deelt
Deel nooit wachtwoorden, herstelcodes, volledige kaartgegevens, identiteitsdocumenten of gevoelige privé-inhoud via een link die je niet zelf hebt opgezocht. Ook bij creatieve toepassingen is dat belangrijk. Een foto, bestelling, gedicht, muziekbestand, offerte of klantvraag kan persoonlijker zijn dan je op het eerste gezicht denkt.
Bij zakelijke situaties geldt hetzelfde voor klantgegevens, facturen, toegangscodes en bestanden. Maak liever een korte melding met alleen kanaal, tijdstip, zichtbare afzender, gevraagde actie en wat er al is gebeurd. Daarvoor kun je onze QR-code controleren, verdachte-link-check, vraag over phishing stellen gebruiken.
Praktische conclusie
Een betrouwbare online ervaring voelt niet alleen professioneel, maar geeft je ook controle. Je kunt de route zelf openen, je ziet een logisch domein, er is geen onnodige haast en gevoelige stappen worden duidelijk uitgelegd. Als één van die onderdelen ontbreekt, is stoppen geen overdreven reactie maar gewoon een goede gewoonte.
Advies van Daan
Gebruik bij twijfel één vaste regel: als een bericht je naar een gevoelige actie stuurt, open dan eerst zelf de officiële route. Pas daarna beslis je of de actie echt nodig is.