SPF, DKIM en DMARC zonder jargon: wat zegt e-mailauthenticatie wel en niet?
Begrijpen waarom echte afzendercontrole niet hetzelfde is als veilig bericht. Deze gids helpt je het bericht of verzoek te beoordelen zonder de onveilige route eerst uit te proberen.
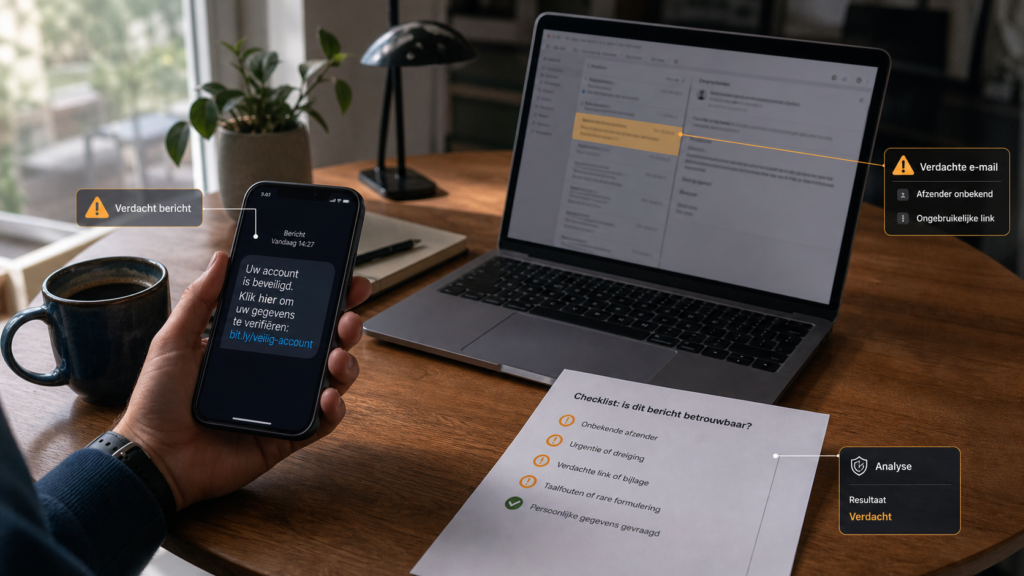
E-mailauthenticatie helpt tegen spoofing, maar garandeert niet dat elk bericht inhoudelijk betrouwbaar is. Dat klinkt simpel, maar in de praktijk ontstaat twijfel precies op het verkeerde moment: je bent druk, het bericht voelt urgent en de afzender lijkt bekend.
Een organisatie wil phishing verminderen en hoort dat DMARC alles oplost. Ons advies is om niet te starten bij vertrouwen of wantrouwen, maar bij controleerbare stappen. Welke route bracht het bericht binnen? Welke actie wordt gevraagd? Kun je dezelfde melding vinden als je zelf naar de officiële app of website gaat?
De snelle beoordeling
Technische afzendercontrole verwarren met inhoudelijke risicobeoordeling. Dat is begrijpelijk, want moderne phishing gebruikt nette opmaak, bekende merken, geloofwaardige timing en soms een toon die precies bij het werk past. Volgens bronnen als NCSC: Aan de slag tegen phishing, CISA: recognize and report phishing en Microsoft Digital Defense Report 2025 blijft social engineering juist sterk omdat aanvallers niet alleen techniek misbruiken, maar ook routine, tijdsdruk en gewoontegedrag.
Mini-tool: E-maildomein volwassenheid
Wanneer is dit echt verdacht?
| Situatie | Waarom verdacht | Veilige vervolgstap |
|---|---|---|
| SPF | Welke servers mogen mail sturen | Geen inhoudscontrole |
| DKIM | Bericht is onderweg niet aangepast | Zegt niets over intentie |
| DMARC | Beleid voor mislukte checks | Moet goed ingericht worden |
De betere aanpak
Combineer domeinbescherming met meldknop, training, duidelijke betaalprocessen en veilige inlogroutes. Dit voelt soms omslachtig, maar het haalt de macht weg bij het verdachte bericht. Als de melding echt is, staat hij meestal ook in de officiële app, het bekende portaal, de originele bestelling of het interne systeem. Staat hij daar niet, dan is de kans groot dat je niets hoeft te doen via de link die je kreeg.