Je ziet een Google-beveiligingsmelding en denkt: die toegang moet weg. Een vals bericht probeert precies die reflex te gebruiken. Controleer de melding in je eigen Google-account voordat je iets invult, ook als de mail een echte Google-afzender lijkt te hebben.
Open zelf de recente beveiligingsactiviteit. Een Google-login op een gebruikerspagina van sites.google.com is geen gewone accountlogin. De browseradresbalk moet passen bij de handeling; het logo in de pagina is onvoldoende.
Is deze Google-beveiligingsmelding echt?
Kies wat er al is gebeurd. Deze hulp bezoekt geen verdachte link en vraagt geen gegevens. Ze helpt je handelen; ze stelt niet vast of jouw account is overgenomen.
Alleen ontvangen of geopend, niets ingevuld
Sluit de verdachte pagina. Controleer via je eigen Google-account de recente beveiligingsactiviteit. Alleen een klik bewijst geen accountovername. Heb je ook iets gedownload of uitgevoerd, behandel dat als een apart incident en schakel bij een werkapparaat je IT-beheerder in.
Wachtwoord ingevuld
Verander je Google-wachtwoord via de zelf geopende accountomgeving. Gebruik je het elders, wijzig het daar ook. Controleer onbekende apparaten en accountactiviteit. Laat een werkaccount direct door IT onderzoeken; zij kunnen ook toegestane apps en sessies controleren.
Code of app-toestemming gegeven
Stop met goedkeuren en open zelf je account. Controleer toegestane apps en onbekende apparaten. Een wachtwoordwijziging alleen bewijst niet dat alle toegang is beëindigd. Meld het bij je IT-beheerder als het om een werkaccount gaat.
Google Sites is hosting, geen accountbeheer
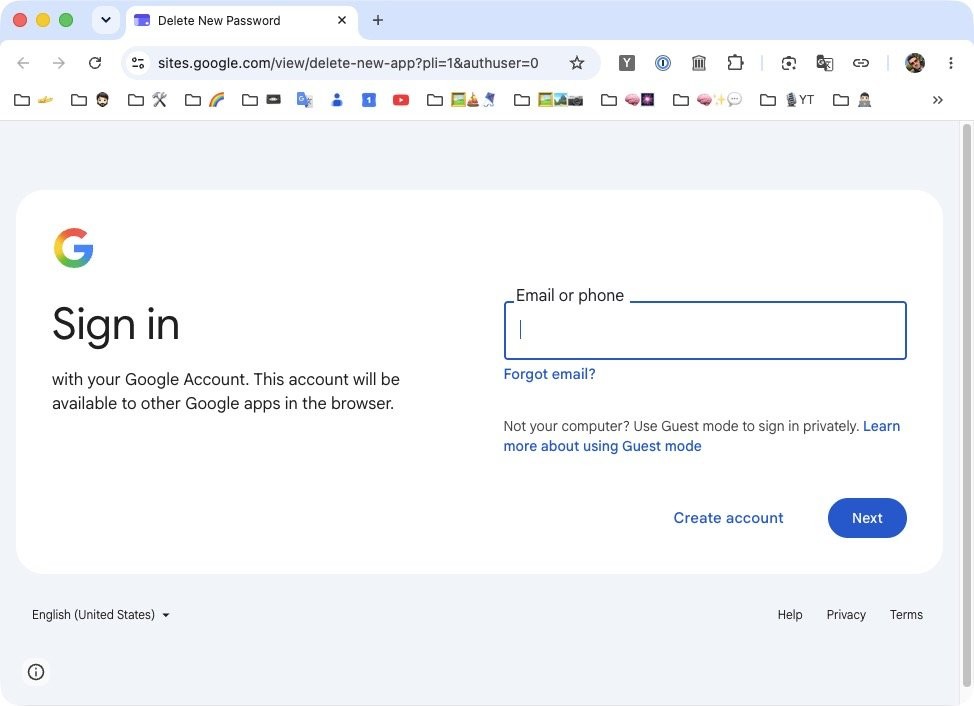
accounts.google.com
Google verzorgt hier een gewone browserlogin.
sites.google.com
Gebruikers publiceren hier eigen pagina’s. Vul er geen Google-wachtwoord in een nagebouwd formulier in.
Een school, club of bedrijf kan prima een Google Sites-pagina gebruiken. Die host alleen maakt een link dus niet vals. Het wordt een ander verhaal wanneer de pagina Google-accountbeheer nabootst en je Google-wachtwoord vraagt.
Gebruik onze link controleren-hulp zonder de verdachte bestemming te bezoeken. Voor de hele tekst kun je een phishingmail controleren. Deel geen wachtwoorden of verificatiecodes met een checker.
Een afzenderadres is geen vrijbrief om in te loggen
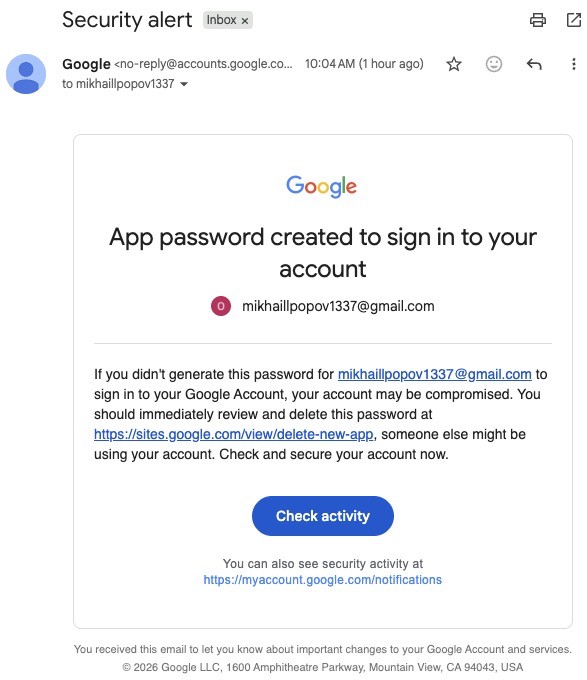
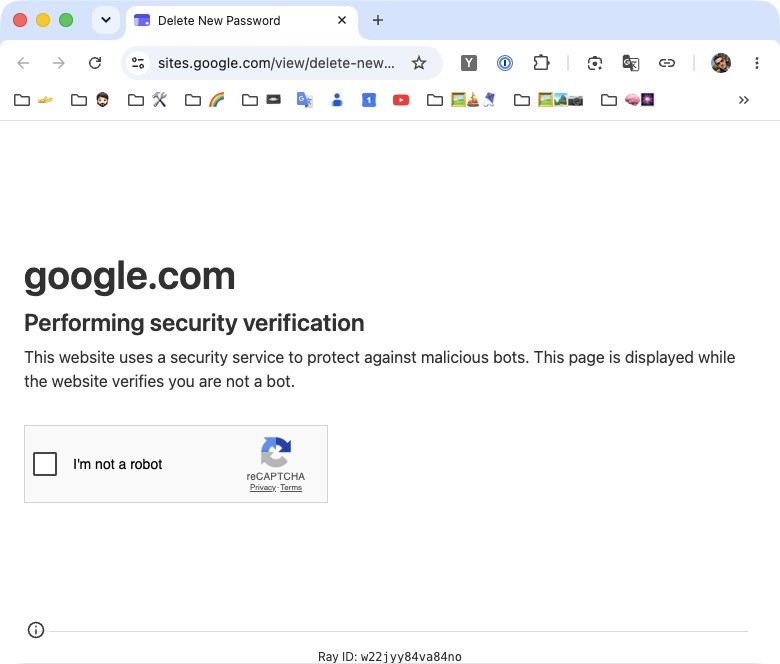
Technische mailcontroles kunnen slagen terwijl een bericht misleidende tekst bevat. Ook een mail die werkelijk door een Google-dienst is gegenereerd kan worden misbruikt. Een screenshot van een afzender of een PASS-label is daarom geen volledige inhoudelijke beoordeling.
Een wachtwoordmanager kan invullen voorstellen op basis van zijn opgeslagen webadressen en matchinstellingen. Dat voorstel is geen oordeel over de pagina. “Mijn manager biedt het aan” is dus geen reden om een onverwacht formulier te vertrouwen.
Alles met google.com verdacht verklaren zou even onzorgvuldig zijn. De bruikbare controle is de combinatie van het concrete verzoek, de volledige host en een accountmelding die je zelf hebt opgezocht.
Bewaar het bericht als je gegevens hebt gedeeld
- Stop de interactie. Vul geen extra codes in en keur geen onverwachte inlogpogingen goed.
- Beveilig je account via een zelf geopende officiële omgeving. Noteer wat je hebt ingevuld of toegestaan.
- Bewaar de mail voor je melding. Stuur bij een werkaccount de informatie via het eigen IT-meldpunt.
De phishing checker helpt je het bericht te lezen. Ben je verder gegaan, begin dan bij op phishinglink geklikt. Op het werk hoort phishing melden bij de aanpak. Twijfel je over de uitleg, bekijk de veelgestelde vragen.
Controleer een volgende melding opnieuw in je account
Een mooiere mail of een ander logo verandert deze aanpak niet. Bij de volgende onverwachte Google-beveiligingsmelding open je je account zelf. Zo laat je de afzender niet bepalen waar jij je wachtwoord invult.
Officieel advies: Google over phishingmails en een gehackt Google-account beveiligen. Het voorbeeld komt uit de Google Sites-phishingcasus. Deze keuzehulp is geen forensisch accountonderzoek.